Poți demonstra că sistemele critice pot fi restaurate?
Când are sens un program de reziliență
Infrastructura a crescut fără monitorizare
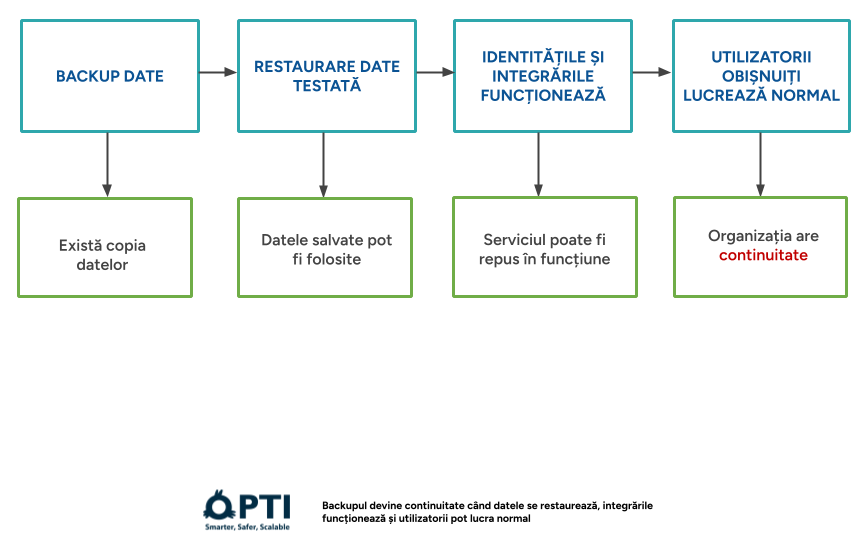
Ai backup, dar restaurarea nu este testată
Există oportunități de securizare/hardening
Cerințe NIS2 / ISO / audit
Patch-uri și vulnerabilități
Risc de blocaj major
Reziliență aplicată în sisteme reale
Oferim atât programe de securitate proactivă cât și operare efectivă a infrastructurii IT. În proiecte reale implementăm hardening, MFA, edge security și trainingul organizației.
- Infrastructură AI-ready: Am adăugat MFA și protecții SPF/DKIM/DMARC consolidate, cu eliminarea incidentelor de spoofing.
- Disponibilitate: Am atins până la 95% din trafic web servit din edge pentru platforme ecommerce cu Cloudflare.
- Training: Am realizat un program de patru săptămâni pentru angajații Baroului București, inclusiv phishing, malware și GDPR.
- Securitate pasivă: Platforma premiată MrBenny.com a OPTI este dedicată managementului vulnerabilităților și riscului.
- Certificări: OPTI este certificat ISO 27001 (securitatea informației), ISO 9001 (calitate), ISO 42001 (AI).
Ce livrăm
Inventar & evaluare de risc
Hardening, IAM & MFA
Patch management
Restore & continuitate
Incident response & tabletop
Infrastructură și DevOps
Servicii suplimentare
Google Cloud & Vertex AI
Dezvoltare software
Modernizare & CTO fracțional
Industrii în care aplicăm
Cum dezvoltăm reziliența
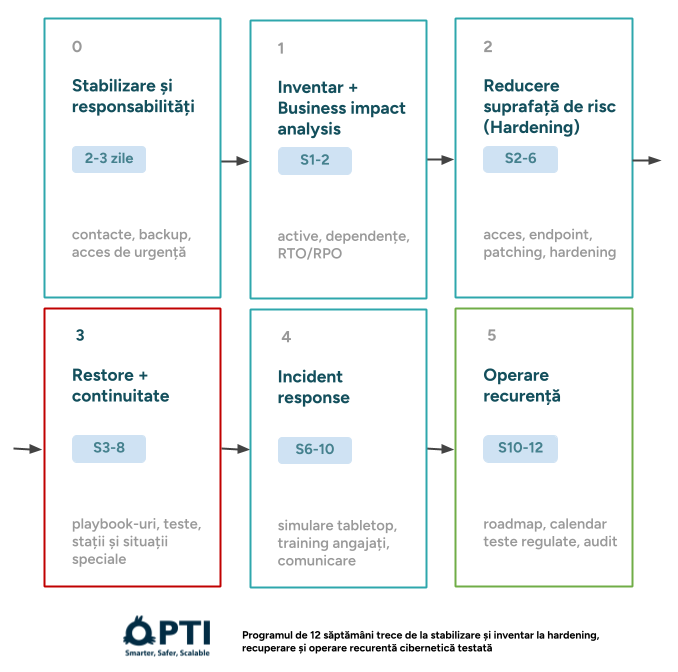
Faza 0: Stabilizare și responsabilități
Faza 1: Inventar și dependențe / BIA
Faza 2: Hardening și reducerea suprafeței de atac
Faza 3: Restore și teste end-to-end
Faza 4: Incident response și exercițiu tabletop
Faza 5: Operare recurentă și îmbunătățire
Reduci o zonă de risc sau dezvolți reziliență continuă
Program de securitate / reziliență definit
- inventar active și analiză BIA
- hardening, MFA și segmentare
- evaluare EDR/XDR și IDS
- teste backup, restore și continuitate
- playbookuri, tabletop și raport final
Suport recurent de securitate și infrastructură
- scanare vulnerabilități și patching
- monitorizare EDR/XDR și alerte
- verificări backup și restore
- revizuire acces, rețele și configurații
- suport incidente și plan de remediere
De douăzeci de ani în industria software


Backup ≠ Continuitate. Program model în 6 faze pentru reziliență cibernetică în 12 săptămâni
Primește materialul
Completează formularul și îți trimitem materialul pe email.
Întrebări rapide
Care este diferența dintre EDR, XDR și un sistem IDS?
EDR monitorizează și protejează endpointurile, XDR corelează semnale din mai multe componente de securitate, iar IDS detectează activități suspecte în traficul de rețea. OPTI poate evalua soluții precum Bitdefender GravityZone XDR și senzori IDS, în funcție de infrastructura existentă.
Cum verificăm dacă backupurile pot asigura continuitatea activității?
Existența backupurilor nu garantează recuperarea serviciilor. Testăm restaurarea datelor, aplicațiilor, identităților și integrărilor, pornind de la o analiză BIA și obiective RTO/RPO. Rezultatul este un proces de recuperare documentat și verificat.
Ce include un program de reziliență cibernetică de 12 săptămâni?
Programul OPTI este structurat în șase faze: stabilizare, inventar și BIA, hardening, teste de restaurare, incident response și operare recurentă. Activitățile concrete depind de riscurile, infrastructura și resursele organizației.
Cum ne pregătim pentru NIS2 și audituri de securitate fără să înlocuim infrastructura?
Începem cu inventarul activelor, evaluarea riscurilor și a controalelor existente, apoi prioritizăm MFA, patching, segmentarea rețelei, monitorizarea și continuitatea. Măsurile pot fi introduse etapizat; aplicabilitatea NIS2 și conformitatea juridică trebuie evaluate separat.
Analize și ghiduri relevante